Agentisk KI i cyberangrep: – Endrer farten, ikke spillereglene
DNB sikkerhetsdirektør forklarer hva KI-agenter betyr for trusselbildet, hvorfor dette ikke lenger er sci-fi – og hva selv små virksomheter bør gjøre nå.
Det er ikke mange år siden DNB gjerne skjønte hvor cyberangrepene kom fra, basert på når på døgnet de inntraff.
– Som regel angrep de kriminelle i kontortiden, før også de måtte hjem til barnehage og middag, sier sikkerhetsdirektør Anders Hardangen i DNB.
– Sånn er det ikke lenger, når kunstig intelligens og agentiske angrep er blitt en del av bildet. KI jobber hele tiden, døgnet rundt, stadig oftere også uten en menneskelig hånd på rattet.
I tillegg er tempoet i angrepene skrudd opp veldig mange hakk, ifølge Hardangen:
– Går du til lunsj, kan du komme tilbake og oppleve at du er rammet av et stort angrep. Spesielt om du er avhengig av en menneskelig reaksjon i forsvaret.
Sikkerhetsdirektøren mener derfor at den eneste måten du kan møte et KI-angrep på, er ved å bygge opp et KI-forsvar.
– Skal du kunne stå imot de truslene og angrepene som kommer, er du i mye større grad nødt til å få automatisert dybdeforsvaret ditt – altså de ulike lagene med sikkerhetstiltak du har for å beskytte sensitive data og systemer.
Vil du lære mer om KI-agenter, og hvordan de brukes i både angrep og forsvar? Delta på Digital Norways tech-frokost:
Hva er en KI-agent?
- En KI-agent er et KI-system som kan planlegge og utføre oppgaver i flere steg for å nå et mål.
- Agentene kan bruke verktøy, som å søke på nett, lese og sende e-post, kjøre kode eller logge seg inn i andre systemer. Underveis vurderer de selv hva neste steg bør være.
- Forskjellen fra en vanlig KI-assistent som ChatGPT er graden av selvstendighet. Der assistenten svarer når du spør, handler agenten på egen hånd – forhåpentlig innenfor rammene den har fått.
- Flere agenter kan også samarbeide. Når målet er satt og oppdraget og instruksen er gitt, settes gjerne mange agenter i arbeid samtidig. Disse utfører ulike oppgaver, slik at angrepet totalt blir sammenhengende, treffsikkert og mer effektivt.
- KI-agenter er lett tilgjengelige, senker terskelen for å angripe, og gjør angrep billigere, raskere og mer potente.
- Både angripere og forsvarere kan automatisere oppgaver som før krevde mennesker, og gjøre det døgnet rundt.
Hva har endret seg?
For alle som jobber med sikkerhet, er KI ifølge Hardangen blitt «både en forbannelse og en gave».
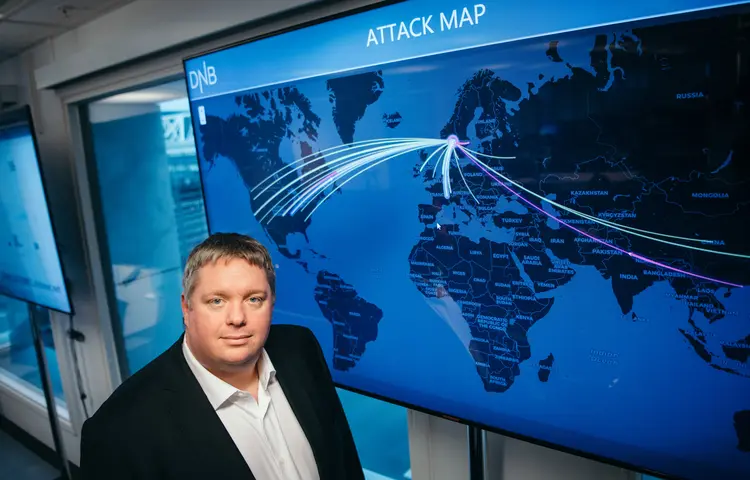
Forbannelsen er altså at angriperne har fått et verktøy som gir dem skala, tempo og treffsikkerhet. KI kan kartlegge og teste sårbarheter, lese og sette sammen store mengder informasjon og forberede skreddersydde angrep. Når angriperne først er på innsiden, kan de dessuten utnytte tilgangene langt raskere enn før.
Gaven er at det samme verktøyet også står til rådighet for forsvarerne. DNB bruker allerede KI til å overvåke, oppdage, analysere og varsle om uønsket aktivitet, og til å finne egne sårbarheter før andre gjør det.
– Vi har tatt dette i bruk både i deteksjonen vår, i sårbarhetshåndtering og i veldig mange andre verdikjeder, for å passe på at ting er konfigurert riktig, eller for å lete etter feil, sier Hardangen.
Presset på forsvaret har ifølge sikkerhetsdirektøren likevel økt. Som de fleste virksomheter har også DNB kjente svakheter, som fortløpende vurderes opp mot risikoen – og hittil har dybdeforsvaret som regel holdt stand.
– Med KI ser vi nå at risikoen øker, og at vi må styrke murene våre enda mer.
Det er særlig evnen til å se sammenhenger som gjør KI farlig i feil hender. Agentene kan grave seg gjennom lag på lag med forsvar og koble sammen svakheter som hver for seg virker ufarlige.
En agent kan for eksempel lete gjennom lekkede data, finne en gammel konfigurasjonsfil med en ukjent IP-adresse og koble den til et bestemt firma – helt på egen hånd og uten pauser.
– Der har kunstig intelligens og en del av disse modellene virkelig utfordret forsvaret vårt, sier Hardangen.
– Er ikke svart magi
Selv om KI-agenter virker som snytt rett ut av en science fiction-fortelling, minner Hardangen likevel om at de i bunn og grunn gjør det samme som angripere alltid har gjort.
– Det er kanskje litt sci-fi, men det er ikke svart magi. KI-agenten gjetter passord, sender e-poster og leter etter åpne porter på samme måte som alle andre ville gjort manuelt. Den gjør det bare kjappere og mer effektivt, og har tilgang på mer kunnskap.
Det at en KI-agent bruker de samme metodene som et menneske har også en viktig konsekvens for forsvaret, ettersom den også etterlater seg de samme sporene. Om det er et menneske eller en agent som roter rundt i systemene, spiller derfor mindre rolle enn mange tror, sier Hardangen.
– Er noen på innsiden, så er de på innsiden. Veldig mange av de tradisjonelle snubletrådene vil fortsatt virke, og unormale hendelser kan fanges opp. Skjer noe på datamaskinen som normalt ikke skal skje, eller data sendes ut på et unormalt tidspunkt av døgnet, så bør du ha systemer som varsler om dette. Da er vi tilbake til det fundamentale.
Sikkerhetsdirektøren vil ikke underspille det potensielle skadeomfanget KI-agenter kan medføre fremover, men tror likevel ikke de mest avanserte angrepene er det største problemet for de fleste bedrifter.
Han sammenligner det med frykten for såkalte «zero day»-sårbarheter, altså hull som ingen ennå har laget en sikkerhetsoppdatering for:
– Det nytter ikke å være redd for en «zero day», om du fortsatt har 300 sårbarheter som er flere hundre dager gamle i systemet ditt.
Agenten som ny kollega
Det å finne disse sårbarhetene, og hele tiden sørge for at systemer er oppdatert, har lenge vært tidkrevende og manuelle oppgaver for sikkerhetsfolk.
– For mange har ikke tiden strukket til, og det har ikke vært nok folk på jobben til å utføre oppgaven. Det endrer seg nå som du kan få mange sikkerhetskollegaer i form av KI-agenter, sier Hardangen.
Selv små bedrifter kan bruke agenter for å få hjelp i forsvaret, uten å måtte kjøpe veldig dyr teknologi eller binde seg i lang tid.
– Du kan for eksempel bruke KI-agenter til å lete etter passord i tekstfiler, eller til å skanne infrastrukturen din for å finne sårbarheter. Rydder du opp i det fundamentale, bygger du samtidig robusthet mot et KI-angrep, sier Hardangen.
Dette gjelder for så vidt for alle andre typer angrep også, minner han om.
– Enten det er KI-agenter eller mennesker som angriper deg, må du prioritere de samme tingene i cyberforsvaret ditt som for to, fire og seks år siden. Du må ha tofaktor på kontoene dine, og grunnleggende sikkerhetsteknologi som logger, begrenser og stopper. Og du må ha et regime for oppdateringer, spesielt for det som er eksponert mot internett. Det må du ta fort.
Selv om Hardangen omtaler dette som fundamentalt, er det alt annet enn enkelt.
– Det krever innsats, kapasitet og kompetanse. Du må rydde, og du må kanskje lage begrensninger som folk ikke liker. Men det er det som må gjøres, fordi angriperen nå har et mye mer potent verktøy.
Hardangen spør om dette egentlig er kompetanse hver bedrift bør ha i egne rekker.
– Akkurat slik de fleste bedrifter kjøper regnskapstjenester eksternt, kan man tenke at også IT og sikkerhet er blitt så komplisert at du ikke lenger får det til selv. Kanskje er det ikke så dumt å se på om man også her bør kjøpe noen nye tjenester fra en IT- eller sikkerhetsleverandør?
DNBs KI-agenter i forsvaret
DNB startet for mange år siden med å strukturere all sikkerhetsdata fra titalls applikasjoner, tjenester og infrastrukturkomponenter. For åtte-ni år siden kom et verktøy som automatiserte deler av jobben. Gikk en alarm ett sted, hentet det logger fra et annet og gjorde saken klar for analytikeren. Nå går banken et steg videre, forteller Hardangen:
– I dag må kunstig intelligens også fatte egne beslutninger, innenfor rammer vi har satt. Vi kan ikke vente på at en analytiker ser på hver sak, og så tar det videre. Med KI-agenter i spill, må noen valg tas med en gang.
I etterkant kan menneskelige sikkerhetseksperter se på om valget KI-agenten tok var riktig, ifølge Hardangen litt som i opplæringen av nyansatte.
– Kanskje må vi fortelle agenten at den var litt «trigger happy», og forklare grunnen. Forteller vi hva den må se etter, og hva den ikke trenger å se etter, treffer den bedre neste gang – når det faktisk viser seg å være noe ondsinnet, forklarer han.
– Vi har hatt dette i bruk i et halvt år og lært utrolig mye, fortsatt med et menneske med i beslutningene. Og noen steder er det bedre å stoppe noe en gang for mye enn å slippe noe gjennom.
Risikoen knyttet til KI-agenter kommer likevel ikke bare utenfra, påpeker Hardangen. Også virksomhetens egen KI kan gå utenfor rammene den har fått, eller ansatte kan ta i bruk verktøy ingen har kontroll på.
I tillegg til DNBs Cyber Defence-senter, som skal stoppe eksterne angrep, har banken også en egen enhet som har ansvaret for at bankens KI er trygg og holder seg innenfor lover og regler. Til det hører noen faste spørsmål som stilles til all KI som kjøres internt:
– Hva slags data har den tilgang til? Hva slags data har den lov til å bruke? Hva har den lov til å være med å bestemme? Og når må et menneske være inne i midten?
På veien frem mot disse svarene har DNB eksperimentert masse. I dag kjører bankens agenter i egne, riktig oppsatte miljøer internt. Her sperres også tjenester som ikke er ønsket, slik at de ansatte kan utforske teknologien innenfor trygge rammer.
– Vi trenger at de ansatte er positive, og at de har lyst til å bruke KI som en makker, fordi de ser at det er et hjelpemiddel som hjelper dem.
På denne måten er banken nå rigget mot angriperne som jobber døgnet rundt – ettersom forsvaret i praksis også kan gjøre det.
– Nå har vi KI-agenter som følger med på uønsket aktivitet, og som ikke tar lunsj, går hjem til middag eller tar juleferie. Dette er verktøy som alle kan bruke, og da kan vi ikke bare la de kriminelle adoptere det. Du som forsvarer må også gjøre det, sier Hardangen.
Åtte KI-grep du kan ta nå:
1. Finn ut om du er et mål. Er du selv interessant for angripere, eller er du en vei inn til noen som er det? En underleverandør til Forsvaret har en helt annen risikoprofil enn en blomsterbutikk – og kan forvente seg mer avanserte og KI-drevne angrepsforsøk.
2. Tofaktor på alt. Det spiller liten rolle om det er app, SMS eller kodebrikke, så lenge alle innlogginger krever mer enn passord. Det gjør lekkede eller gjettede passord langt mindre verdt, uansett om det er et menneske eller en agent som prøver.
3. Patch det som vender mot internett først. Tjenester som er eksponert mot nett, må oppdateres raskt. Resten kan prioriteres etter risiko.
4. Beskytt de ansatte med teknologi, ikke bare opplæring. Alle klikker feil en gang. E-post- og nettfiltrering kan kjøpes som skytjenester, så farlige lenker sjeldnere når frem til de ansatte.
5. Ha tydelige KI-regler og -rammeverk. Da reduserer du risikoen for at ansatte tar i bruk egne, ukontrollerte KI-verktøy, og unngår at disse eventuelt får tilganger de ikke skal ha.
6. Bruk KI i ditt eget forsvar. La KI lete etter passord og hemmeligheter i tekstfiler, og skanne infrastrukturen for sårbarheter.
7. Vurder om IT-driften bør settes ut. Har du ikke kompetansen internt, og tåler virksomheten verken nedetid eller at kundedata går tapt, bør du kjøpe hjelp.
8. Still krav til IT-leverandøren. Be om dokumentasjon på at løsningene er trygge, ikke bare at de virker. Sjekk om sikkerhet faktisk står i IT-kontrakten, og følg opp at den blir levert.